Cisco corrige falla crítica CVE-2026-76418 en SSL VPN bajo explotación activa y CISA ordena parches urgentes
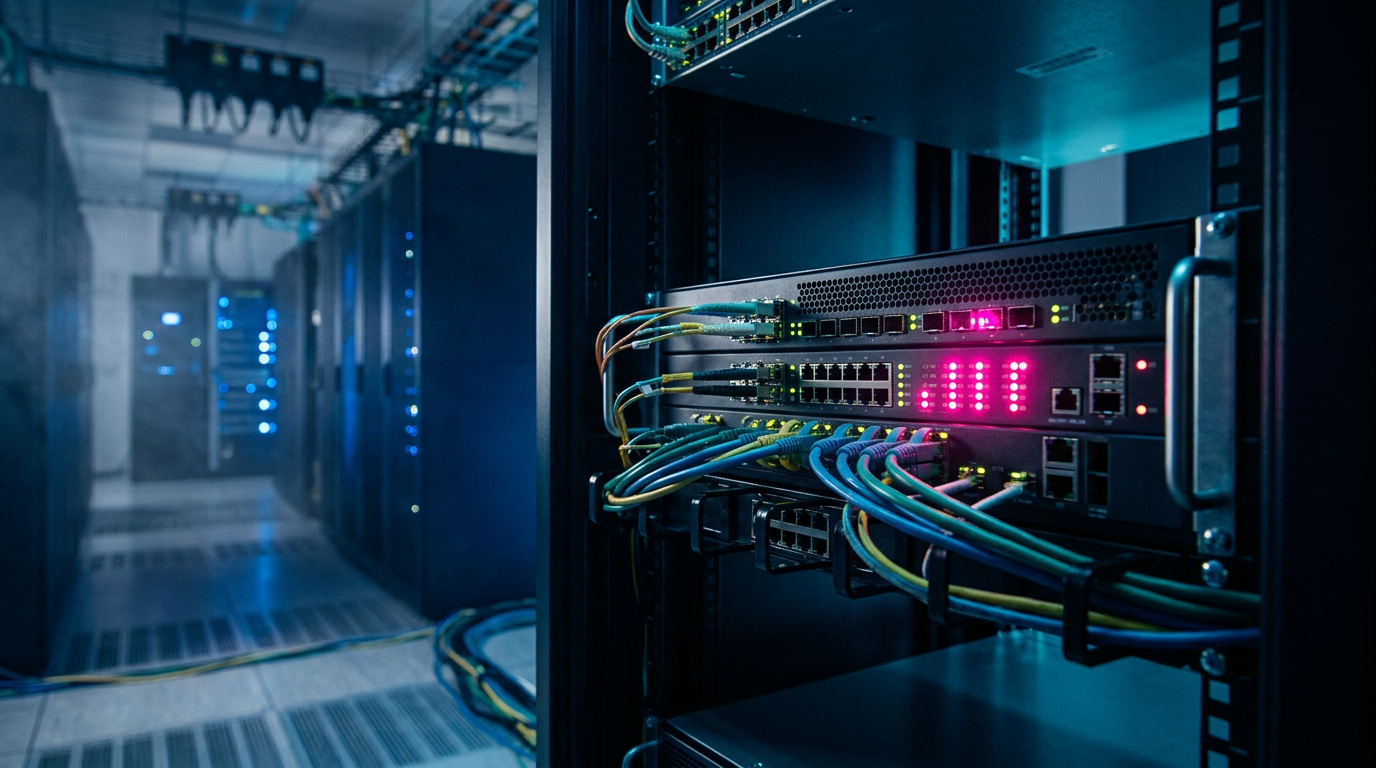
Recientemente, Cisco ha emitido una alerta de alta prioridad para corregir la vulnerabilidad CVE-2026-76418, un fallo crítico en su implementación de SSL VPN que está siendo explotado activamente para bloquear servicios esenciales.
La seguridad de los accesos remotos se ha vuelto el blanco principal de los grupos de ciberdelincuencia organizada en Latinoamérica y el mundo. En las últimas horas, diversos reportes de inteligencia de amenazas han confirmado que atacantes están aprovechando una debilidad específica en el procesamiento de paquetes de los dispositivos Cisco para ejecutar ataques de Denegación de Servicio (DoS), lo que permite inhabilitar por completo la conectividad VPN de las organizaciones afectadas.
Vulnerabilidad crítica en Cisco SSL VPN: Análisis del riesgo
Impacto de la falla CVE-2026-76418
La vulnerabilidad identificada como CVE-2026-76418 afecta directamente a la estabilidad de los concentradores de VPN. Según el informe de OffSec Radar, el fallo permite a un atacante remoto no autenticado enviar una serie de solicitudes diseñadas para agotar los recursos del sistema o provocar el colapso del proceso de gestión de túneles seguros.
- Explotación "In the Wild": Se ha confirmado que esta falla no es solo teórica; grupos de amenazas ya están utilizándola para interrumpir operaciones empresariales.
- Alcance del Daño: Aunque inicialmente se clasifica como DoS, la caída de estos servicios impide que miles de colaboradores accedan a sus herramientas de trabajo, paralizando la productividad.
- Severidad: Ha sido catalogada como una falla de alta gravedad debido a la facilidad de ejecución y el impacto inmediato en la continuidad del negocio.
Contexto regional y urgencia de remediación
En Chile y el resto de la región, una gran proporción de las empresas medianas y grandes dependen de la infraestructura de Cisco para sus operaciones de teletrabajo e interconexión de sucursales. La explotación de esta vulnerabilidad podría ser el preludio de ataques más complejos, donde la interrupción del servicio VPN se utiliza como una maniobra de distracción mientras se ejecutan otras brechas laterales.
Organismos internacionales de ciberseguridad han comenzado a emitir avisos para que los administradores de red apliquen las actualizaciones oficiales de inmediato. La falta de un parcheo rápido deja la "puerta principal" de la red corporativa expuesta a ataques automatizados que escanean el espacio de direcciones IP en busca de dispositivos vulnerables.
Conclusión
La ciberseguridad moderna no permite tiempos de respuesta prolongados. La aparición de la vulnerabilidad CVE-2026-76418 en dispositivos tan críticos como los de Cisco subraya la necesidad de contar con estrategias de gestión de parches automatizadas y monitoreo constante. Ignorar estas actualizaciones no solo arriesga la disponibilidad del servicio, sino que debilita la postura defensiva total de la organización frente a amenazas persistentes.
¿Cómo puede ayudarte Cyberix?
En Cyberix, entendemos que la continuidad operativa de su empresa depende de una infraestructura de red sólida y blindada. Nuestros servicios están diseñados para identificar estas brechas antes de que sean explotadas por terceros.
- Auditoría en Ciberseguridad: Realizamos escaneos de vulnerabilidades y pentesting para asegurar que sus dispositivos de red cumplan con los estándares NIST e ISO 27001.
- Desarrollo de Software Seguro: Integramos mejores prácticas de seguridad en todas sus capas tecnológicas para minimizar la superficie de ataque.
Proteja su infraestructura hoy mismo. Contacte a los expertos de Cyberix para una evaluación de seguridad integral.
Artículos Relacionados
Nueva Ley Marco de Ciberseguridad en Chile: Claves y obligaciones para las empresas
La nueva Ley Marco de Ciberseguridad (Ley 21.663) establece exigencias para proteger infraestructura crítica en Chile. Conoce sus implicancias para tu empresa y cómo prepararte con Cyberix.
Principales Tendencias en Ciberseguridad 2025 para empresas en Chile
La ciberdelincuencia evoluciona en 2025: ataques con IA, amenazas a la cadena de suministro, IoT vulnerable, ransomware más agresivo y más. Conoce las tendencias clave que las empresas chilenas deben anticipar.
Hacking Ético y Pentesting: Ciberseguridad Ofensiva para Empresas en Chile
El hacking ético y el pentesting ayudan a empresas en Chile a identificar vulnerabilidades antes de que sean explotadas. Descubre sus beneficios y cómo Cyberix puede ayudarte.