CISA ordena parche urgente para WordPress y alerta ataques a sistemas de frío industrial
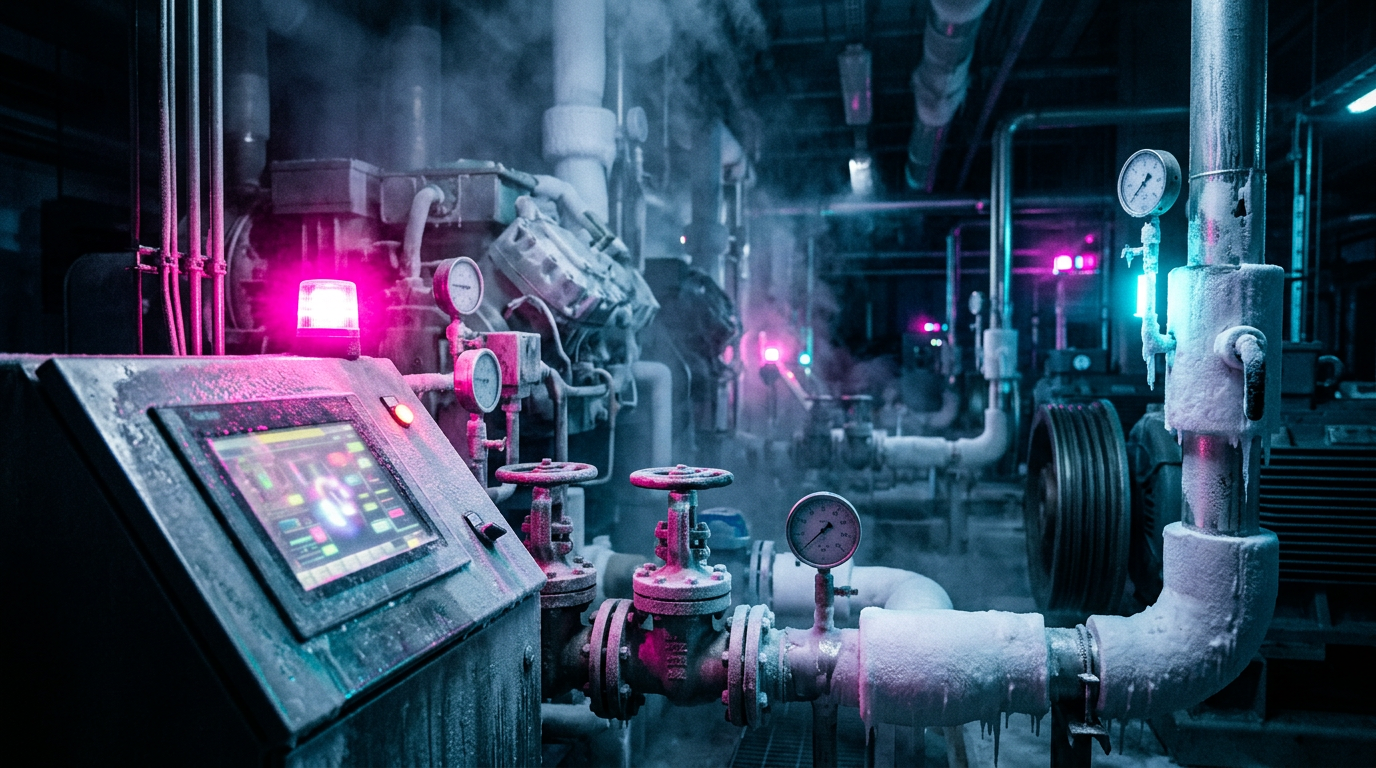
Las autoridades de ciberseguridad han emitido alertas de máxima prioridad tras detectarse más de 12.000 intentos diarios de explotación contra una vulnerabilidad crítica en el núcleo de WordPress, sumado a una amenaza sin precedentes contra sistemas de refrigeración industrial.
En los últimos días, el panorama de la ciberseguridad ha dado un giro hacia el impacto físico y la infraestructura crítica. Mientras organismos como CISA y el FBI movilizan recursos para proteger la cadena de suministro alimentaria en Norteamérica y Europa, las empresas tecnológicas enfrentan una ola de brechas que comprometen desde credenciales de análisis blockchain hasta datos de identidad en autoridades de certificación globales.
WordPress y SharePoint bajo asedio: Vulnerabilidades críticas en explotación
Emergencia en WordPress: CVE-2026-119977
La Agencia de Seguridad de Infraestructura y Ciberseguridad (CISA) de EE. UU. ha incorporado recientemente la vulnerabilidad CVE-2026-119977 a su catálogo de fallos explotados. Esta falla afecta directamente al núcleo de WordPress, permitiendo la ejecución remota de código (RCE) sin necesidad de autenticación durante los procesos de actualización automática. Wordfence ya reporta una actividad masiva, bloqueando miles de ataques cada hora, lo que pone en riesgo a millones de sitios corporativos que dependen de este CMS.
- Riesgo inminente: La capacidad de ejecutar código sin credenciales permite a los atacantes tomar control total del servidor web.
- Plazo de cumplimiento: CISA ha establecido una fecha límite de corrección inmediata para evitar el despliegue de malware a gran escala.
Storm-2603 y el uso de ransomware en SharePoint
Investigadores han detectado que el grupo Storm-2603, vinculado a operaciones de inteligencia, está explotando las vulnerabilidades CVE-2025-53770 y CVE-2025-53771 en servidores Microsoft SharePoint locales. El ataque destaca por el uso de una puerta trasera "fileless" (sin archivos), diseñada para evadir los antivirus tradicionales y facilitar el despliegue del ransomware Warlock dentro de las redes corporativas.
Amenazas ICS: El riesgo de impacto físico en la cadena de frío
Por primera vez en meses, el FBI, el Departamento de Transporte y el USDA han emitido una alerta conjunta sobre ataques dirigidos a sistemas de refrigeración industrial. A diferencia del espionaje tradicional, estos ataques buscan manipular los sistemas de control para provocar el deterioro masivo de alimentos o, en casos extremos, generar fallas eléctricas que deriven en incendios. Este escenario es particularmente sensible para Chile y Latinoamérica, regiones con una alta dependencia de las exportaciones agrícolas y pesqueras, donde la integridad de la cadena de frío es vital para la economía.
Brechas de datos: Chainalysis y DigiCert en la mira
La seguridad de los servicios de confianza también se ha visto comprometida. Chainalysis confirmó recientemente que una intrusión expuso tokens de autenticación activos de todos sus usuarios, un golpe crítico dado que entre sus clientes figuran agencias gubernamentales y los mayores exchanges de criptomonedas del mundo. Simultáneamente, DigiCert investiga el acceso no autorizado a documentos de identidad, incluyendo pasaportes de clientes, lo que eleva el riesgo de suplantación de identidad a nivel global.
Conclusión
La convergencia de ataques a software masivo como WordPress y la infraestructura física de refrigeración industrial marca una nueva etapa de agresividad en el ciberespacio. Las organizaciones ya no solo deben proteger sus datos, sino la continuidad operativa de sus activos físicos. La segmentación de redes industriales y la actualización inmediata de aplicaciones web se vuelven, hoy más que nunca, medidas de supervivencia empresarial.
¿Cómo puede ayudarte Cyberix?
En Cyberix comprendemos que la seguridad no es estática. Ofrecemos soluciones avanzadas para proteger tanto su infraestructura digital como sus sistemas de control industrial frente a las amenazas emergentes detectadas esta semana.
- Auditoría en Ciberseguridad: Pentesting especializado en SharePoint y WordPress para detectar brechas antes que los atacantes.
- IA y Automatización: Implementación de monitoreo inteligente para detectar anomalías en sistemas industriales y cadenas de frío.
No espere a que su sistema sea el próximo objetivo. Contacte hoy a los expertos de Cyberix para blindar su operación.
Artículos Relacionados
Nueva Ley Marco de Ciberseguridad en Chile: Claves y obligaciones para las empresas
La nueva Ley Marco de Ciberseguridad (Ley 21.663) establece exigencias para proteger infraestructura crítica en Chile. Conoce sus implicancias para tu empresa y cómo prepararte con Cyberix.
Principales Tendencias en Ciberseguridad 2025 para empresas en Chile
La ciberdelincuencia evoluciona en 2025: ataques con IA, amenazas a la cadena de suministro, IoT vulnerable, ransomware más agresivo y más. Conoce las tendencias clave que las empresas chilenas deben anticipar.
Hacking Ético y Pentesting: Ciberseguridad Ofensiva para Empresas en Chile
El hacking ético y el pentesting ayudan a empresas en Chile a identificar vulnerabilidades antes de que sean explotadas. Descubre sus beneficios y cómo Cyberix puede ayudarte.