Plugin4Shell vulnera agentes de IA: RCE crítico afecta a GitHub Copilot, Claude y Gemini
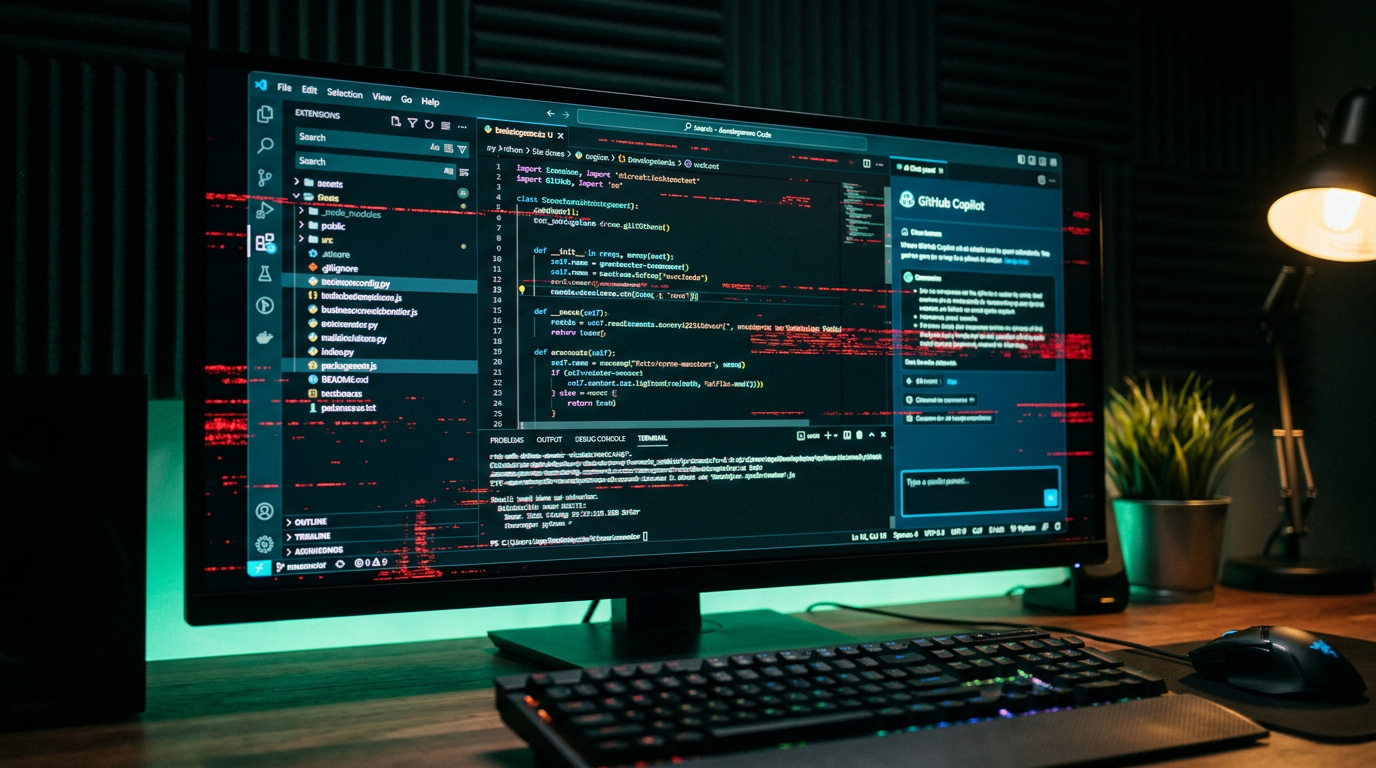
Recientemente, investigadores de AIR Security revelaron el hallazgo de Plugin4Shell, una vulnerabilidad de ejecución remota de código (RCE) de tipo 'zero-click' que afecta a los sistemas de plugins de los principales agentes de programación con IA del mercado.
El descubrimiento pone en jaque la seguridad de la cadena de suministro en el desarrollo de software moderno. Esta vulnerabilidad permite a un atacante sustituir el código de un plugin aparentemente confiable por una carga maliciosa, aprovechando debilidades en la verificación de versiones fijadas (SHA pinning). Dado que los agentes de IA operan comúnmente con los mismos permisos que el desarrollador, el impacto potencial incluye el acceso total a código fuente, secretos corporativos y herramientas de despliegue en la nube.
Impacto en GitHub Copilot, Claude Code y Gemini
La falla no es un caso aislado, sino que afecta a la arquitectura misma de cómo los asistentes de código interactúan con herramientas externas. La explotación ocurre sin que el usuario deba interactuar con el archivo malicioso, lo que eleva el nivel de peligrosidad a una categoría crítica para empresas que han integrado estos asistentes en sus flujos de trabajo diarios.
Estado de los parches y actualizaciones urgentes
Según los reportes de seguridad emitidos en los últimos días, los proveedores han respondido con distinta velocidad:
- Anthropic: Corrigió la brecha en Claude Code 2.1.179.
- OpenAI: Lanzó la versión Codex 0.146.0 para mitigar el riesgo.
- Exposición actual: Informes técnicos sugieren que GitHub Copilot y Gemini CLI presentaban exposición hasta hace menos de 48 horas, lo que ha llevado a Google a orientar a sus usuarios hacia Antigravity CLI como alternativa más segura.
La propagación de gusanos mediante asistentes de IA
En paralelo a Plugin4Shell, se ha detectado un incidente donde un atacante logró propagar un gusano a aproximadamente 100 repositorios. El ataque utilizó sesiones comprometidas de asistentes de programación para sugerir dependencias maliciosas que la herramienta instalaba automáticamente.
Este escenario demuestra que el riesgo ya no reside solo en paquetes maliciosos en npm o PyPI, sino en la combinación de recomendaciones generadas por IA y credenciales con permisos excesivos. Si el entorno de desarrollo no está aislado, una sugerencia de código malintencionada puede convertirse en un multiplicador de ataques distribuidos en cuestión de minutos.
Crisis en la infraestructura: Microsoft y Orkes Conductor
El panorama de vulnerabilidades se extiende a la infraestructura que soporta estas herramientas. Microsoft corrigió recientemente 18 vulnerabilidades que afectaban a productos clave como Azure AI Foundry, Microsoft Fabric y 365 Copilot, la mayoría relacionadas con elevación de privilegios.
Por otro lado, se ha alertado sobre la vulnerabilidad CVE-2026-58138 en Orkes Conductor, una plataforma de orquestación de workflows utilizada por gigantes como LinkedIn y Twilio. Con un puntaje CVSS de 9.8, este fallo permite la ejecución remota de código sin autenticación, lo que podría comprometer microservicios y procesos RPA completos en empresas de gran escala.
Conclusión
Estamos ante un cambio de paradigma: los agentes de programación han pasado de ser simples autocompletadores de texto a componentes con privilegios de ejecución en la infraestructura crítica de las empresas. La señal de estos últimos días es clara: la productividad ganada con la IA debe ir acompañada de una arquitectura de confianza cero (Zero Trust), validación criptográfica de cada dependencia y entornos de ejecución aislados (sandboxes) para evitar que una sugerencia de código se transforme en una brecha de seguridad masiva.
¿Cómo puede ayudarte Cyberix?
En Cyberix ayudamos a las empresas chinas y latinoamericanas a adoptar herramientas de IA de forma segura, blindando su cadena de suministro de software y configurando entornos de desarrollo protegidos.
- Auditoría en Ciberseguridad
- Desarrollo de Software Seguro
- IA y Automatización
Protege tu pipeline de desarrollo hoy mismo. Contacta con los expertos de Cyberix para una auditoría de seguridad en tus agentes de IA.
Artículos Relacionados
Desarrollo Ágil de Software: Guía para empresas chilenas en 2025
Aprende a implementar metodologías ágiles en tu equipo de desarrollo. Scrum, Kanban y mejores prácticas para entregar software de calidad más rápido.
Integración de APIs y Sistemas: Conectando tu empresa
Descubre cómo integrar tus sistemas empresariales mediante APIs. Arquitectura de microservicios, patrones de integración y mejores prácticas para Chile.
OpenAI planea invertir USD 25.000M en la Patagonia mientras Europa activa multas de EUR 35M por IA
OpenAI proyecta una inversión masiva en el cono sur, contrastando con las severas sanciones de la UE y la detección del primer ataque de agentes autónomos.